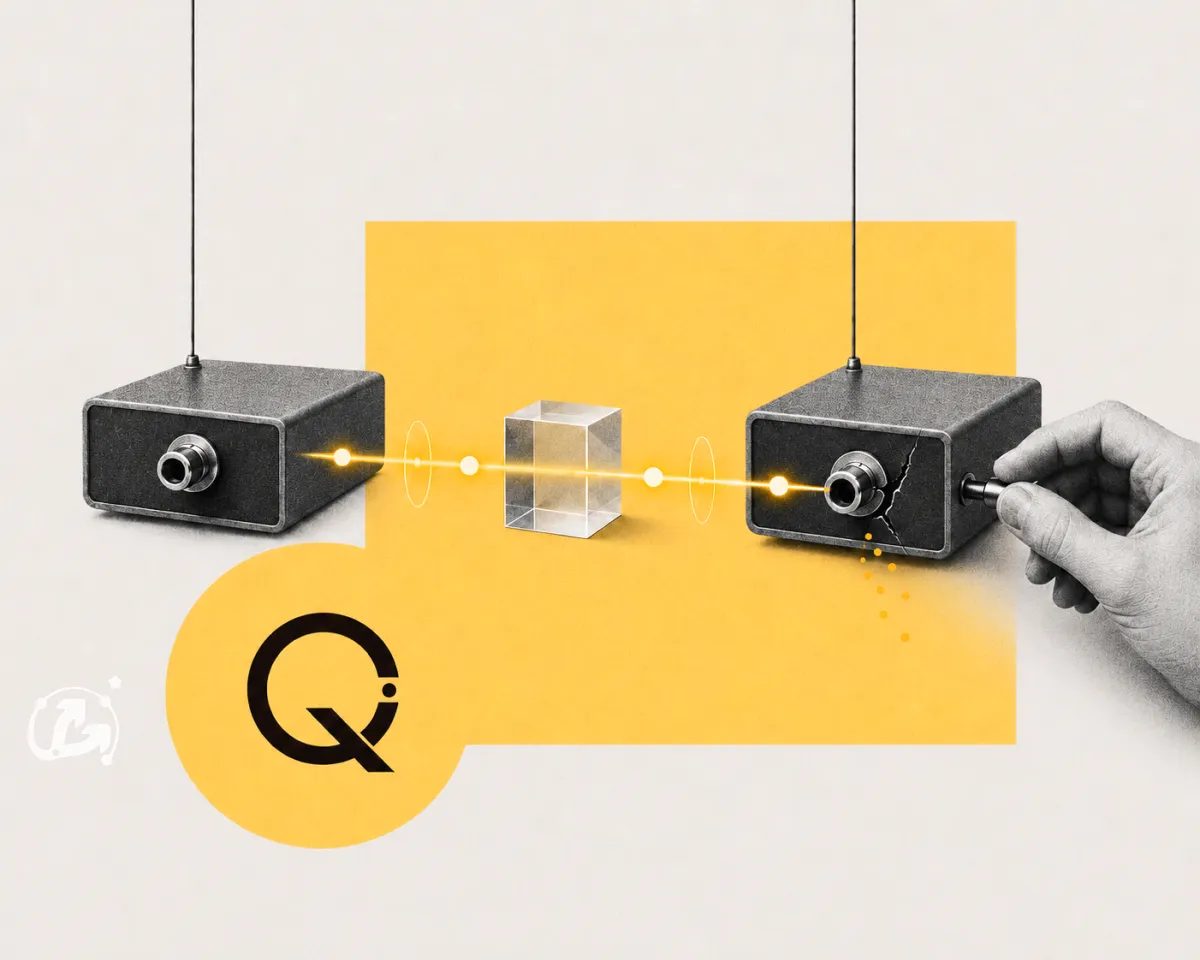
Пока блокчейн-сообщество обсуждает постквантовую криптографию (PQC) для защиты реестров, сфера телекоммуникаций делает ставку на квантовое распределение ключей (QKD). Эта технология базируется не на сложности математических вычислений, а на фундаментальных законах физики. Принцип работы строится на том, что любая попытка перехвата или измерения квантового состояния неизбежно вносит возмущения в систему. Это приводит к росту уровня ошибок, позволяя участникам обмена данными мгновенно обнаружить присутствие злоумышленника.
Границы безопасности и глобальное внедрение
Несмотря на теоретическую неуязвимость канала передачи, концепция «невзламываемого интернета» пока остается скорее перспективным обещанием, чем готовым продуктом. Защита QKD распространяется исключительно на процесс генерации и передачи ключей, оставляя за скобками критические точки отказа. Уязвимыми звеньями остаются оконечные устройства, возможные ошибки в программной реализации протоколов и человеческий фактор.
Тем не менее, технология уже вышла за пределы лабораторных испытаний и активно интегрируется в реальную инфраструктуру:
- Китай запустил специализированный спутник «Мо-цзы»;
- В КНР развернуты масштабные наземные сети и запущены коммерческие сервисы;
- Европейский союз ведет активное строительство собственной квантовой экосистемы.
Таким образом, физическая защита канала связи становится реальностью, однако полная безопасность системы требует комплексного подхода, учитывающего все этапы обработки информации.