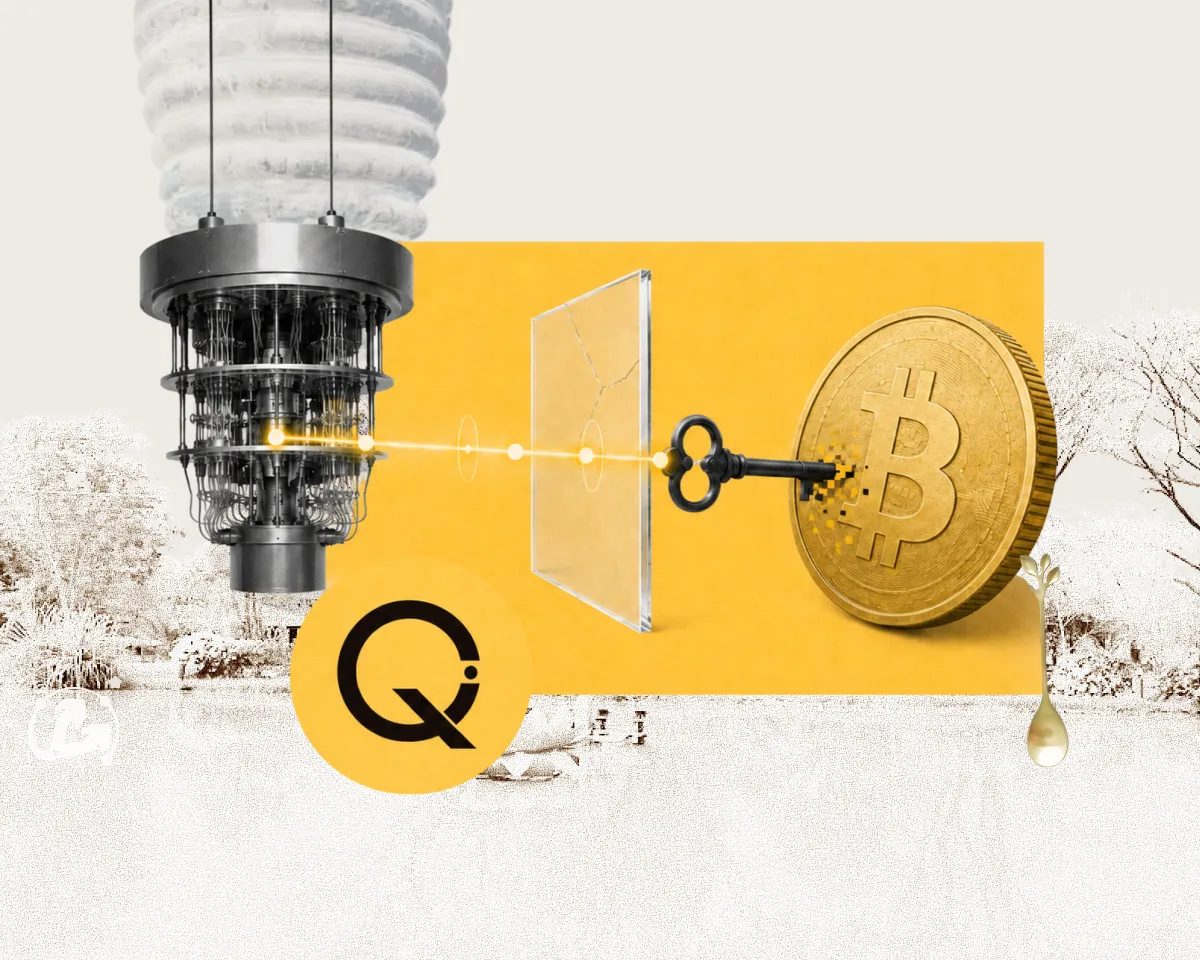
В криптосообществе вновь активизировались дискуссии о способности квантовых вычислений нарушить безопасность Биткоина. В основе этих опасений лежит алгоритм Шора, который теоретически позволяет решать задачу дискретного логарифмирования на эллиптической кривой за полиномиальное время. Это превращает процесс восстановления приватного ключа из публичного из практически невыполнимой операции в задачу, решаемую за минуты при наличии соответствующего оборудования.
Текущее состояние технологий и зоны риска
Несмотря на теоретическую уязвимость механизмов ECDSA и подписей Шнорра, использующих кривую secp256k1, существующие квантовые процессоры пока не представляют опасности. Современные устройства располагают примерно 1100–1200 физическими кубитами без коррекции ошибок, тогда как для успешной атаки требуются миллионы стабильных кубитов.
Эксперты выделяют конкретную группу активов, находящихся под потенциальной угрозой в первую очередь:
- Адреса, чьи публичные ключи уже были раскрыты в блокчейне в ходе предыдущих транзакций;
- Кошельки, использующие устаревшие схемы подписи без дополнительной защиты.
Рынок может отреагировать на развитие квантовых технологий задолго до появления реальных инструментов взлома. Однако на данный момент ни одно известное устройство не способно скомпрометировать сеть Биткоин, делая текущую угрозу исключительно теоретической.