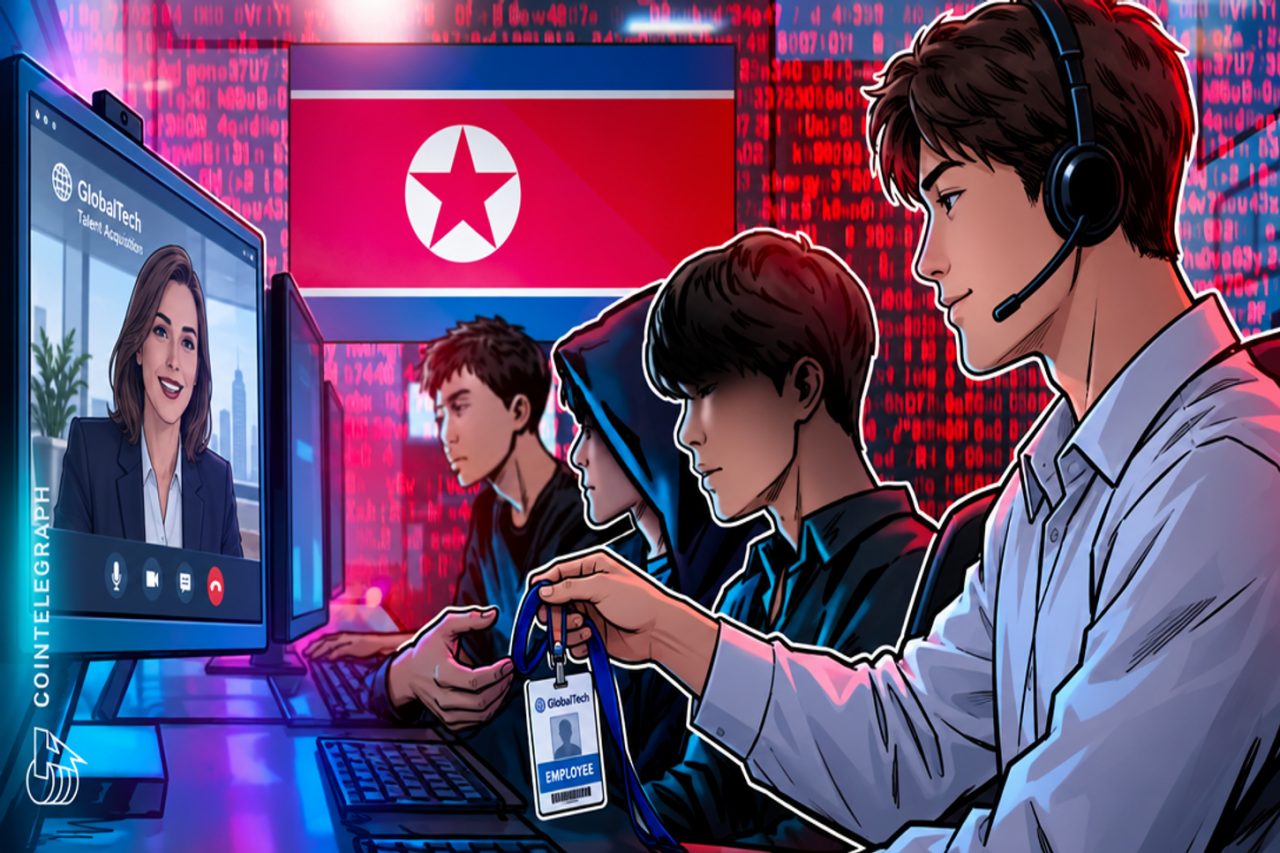
Власти Северной Кореи разработали новую схему кибершпионажа, направленную на внедрение своих агентов в технологические компании Соединенных Штатов. Согласно свежим данным расследования, Пхеньян больше не полагается исключительно на прямые атаки или поддельные резюме от собственных граждан. Вместо этого режим привлекает специалистов из третьих стран для прохождения первоначальных этапов собеседований.
Механизм обхода систем безопасности
Суть методики заключается в использовании легальных кандидатов-иностранцев, которые успешно преодолевают фильтры рекрутинга и технические интервью. Эти люди обладают необходимыми навыками и чистым цифровым следом, что позволяет им без проблем получить оффер от американской фирмы. Однако после официального трудоустройства реальное выполнение рабочих обязанностей переходит к операторам из КНДР.
Такая ротация кадров создает серьезную уязвимость в корпоративной безопасности. Фактический доступ к внутренним сетям, исходному коду и конфиденциальным данным получают северокорейские агенты, действующие под прикрытием легально нанятого сотрудника. Данная тактика значительно усложняет выявление злоумышленников традиционными методами проверки бэкграунда, так как формально в штате числится гражданин нейтрального государства.
Эксперты отмечают, что подобная практика становится частью более широкой стратегии режима по получению валюты и доступу к передовым технологиям через удаленную работу в сфере информационных технологий. Компаниям теперь рекомендуется пересмотреть протоколы верификации личности сотрудников даже после успешного завершения этапа найма.